 OPENSIS
SAP IAG e inteligência artificial: uma nova etapa na governança de acessos
SAP amplia recursos de governança de acessos com IA no IAG, trazendo recomendações para revisão de permissões, controle de riscos SoD e evolução das integrações.
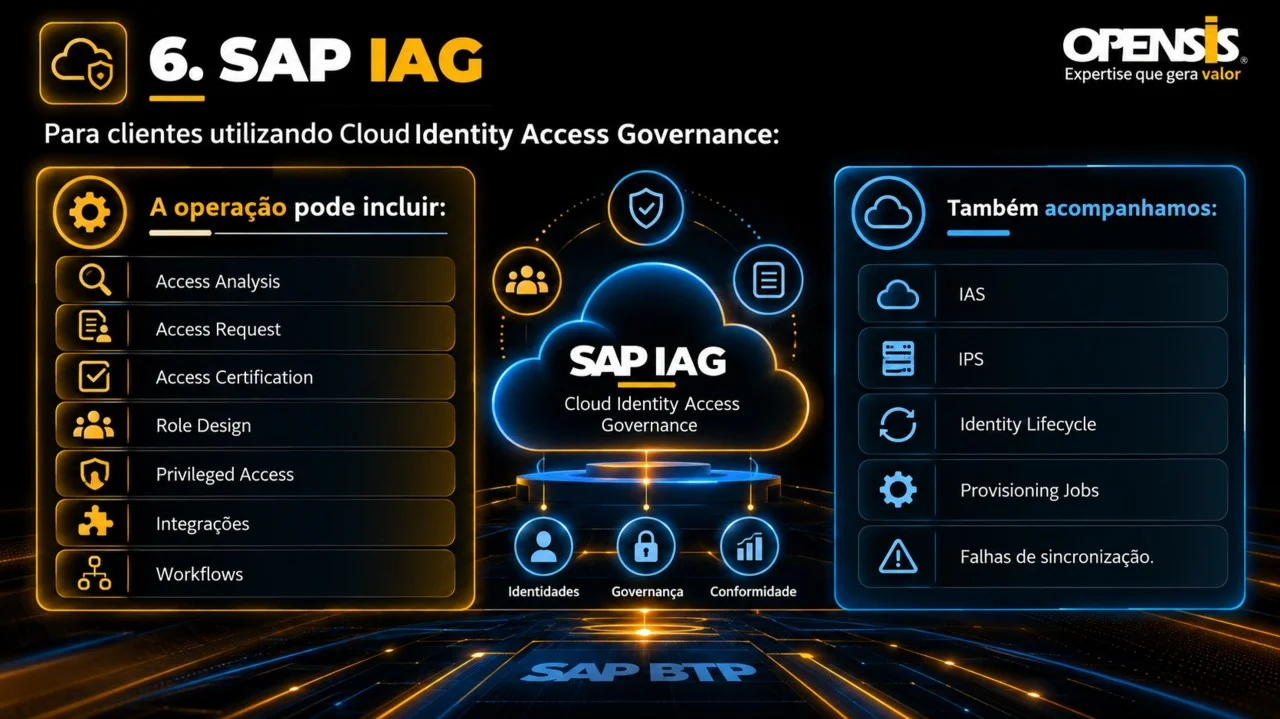
A evolução dos ambientes SAP exige decisões de acesso cada vez mais bem fundamentadas. Com usuários, aplicações e integrações distribuídos entre ambientes locais e cloud, revisar autorizações e prevenir conflitos de segregação de funções (SoD) demanda contexto, rastreabilidade e participação das áreas de negócio.
Em comunicado publicado em 26 de outubro de 2026, a SAP destacou a disponibilidade geral da revisão de acessos assistida por inteligência artificial no SAP Cloud Identity Access Governance (IAG).
A funcionalidade oferece recomendações baseadas em decisões anteriores de revisão, comparação entre grupos de usuários e padrões de acesso da organização. As explicações ajudam o aprovador a avaliar se determinado acesso continua adequado às responsabilidades do profissional.
O que isso representa para as empresas?
Uma oportunidade de qualificar o processo de User Access Review, direcionar a atenção dos responsáveis e reduzir o esforço de análise. Esses benefícios precisam ser avaliados em cada ambiente, com indicadores e critérios claros de sucesso.
A responsabilidade pela decisão permanece essencial. Um acesso semelhante ao de outros usuários pode reproduzir um excesso já existente. Por isso, as recomendações devem ser confrontadas com as atribuições do cargo, a matriz SoD e os controles compensatórios aplicáveis.
Integrações também exigem atenção imediata
A documentação do IAG 2610 prevê o desligamento da Identity Authentication API v1 em 30 de novembro de 2026. Empresas que utilizam essa integração precisam identificar as conexões afetadas e planejar a transição para uma alternativa suportada, com testes de sincronização e evidências de funcionamento.
Para novas implementações e migrações da API v1, a SAP recomenda o Identity Directory. Integrações existentes via IPS_Proxy v2 continuam suportadas, conforme a documentação consultada.
E para quem utiliza SAP Access Control?
O planejamento deve considerar versão instalada, compatibilidade dos componentes, integrações e processos de governança. A adoção do IAG requer uma avaliação de aderência: não se deve presumir migração automática nem equivalência integral com as funcionalidades e configurações do Access Control.
Como a OPENSIS pode apoiar sua empresa
A OPENSIS reúne conhecimento em SAP Access Control, IAG, revisão de perfis, SoD e governança de acessos para apoiar:
• Diagnóstico de integrações e planejamento de adequações. • Estruturação de campanhas de revisão com evidências para auditoria. • Avaliação de aderência e estratégia de evolução AC→IAG. • Pilotos de revisão assistida por IA, com supervisão humana e métricas de qualidade.
Sua empresa está preparada para incorporar IA à governança de acessos com critérios, controle e rastreabilidade? Converse com a OPENSIS.
🚀 Sua marca merece mais do que aparecer.
Merece participar das conversas que movimentam o mercado.
Conheça o Programa de Membros Portal ERP e descubra as possibilidades para sua empresa.
Faça parte de um ecossistema estratégico de mídia e inteligência de mercado, conecte-se com tomadores de decisão e amplie sua presença no setor com conteúdos, campanhas e ações que posicionam sua empresa como referência.