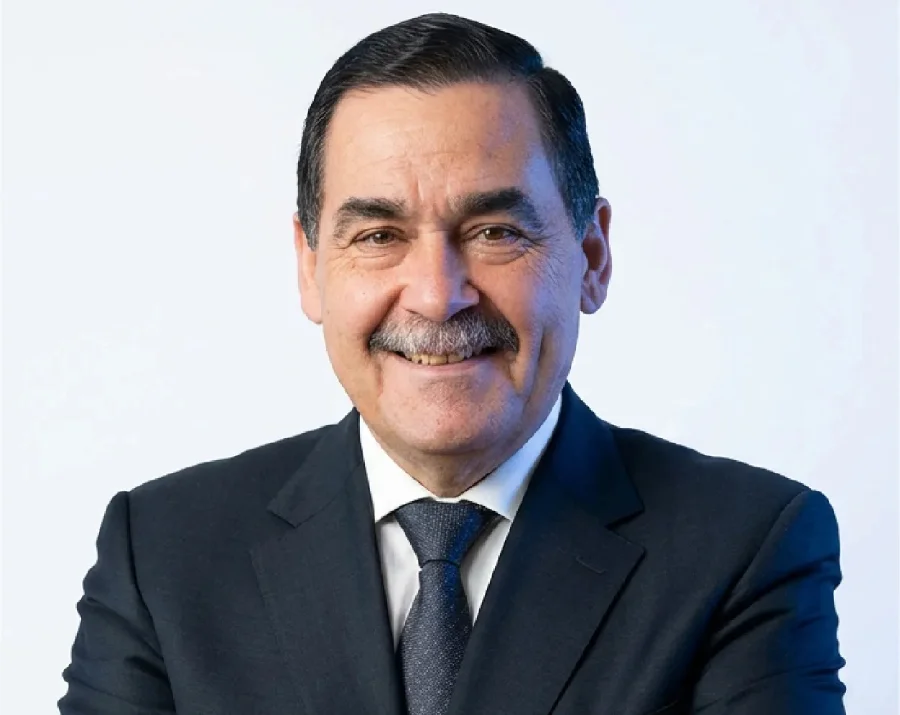
José Miguel Rosell, CEO y cofundador de S2GRUPO.
Los sistemas de control industrial conectados a Internet se han convertido en objetivo de una serie de ciberataques que ha afectado a instalaciones de distintos países europeos. Los incidentes han alterado el funcionamiento de equipos de refrigeración en supermercados y han llegado a comprometer las cámaras frigoríficas de tres centros del servicio francés de sangre (Établissement Français du Sang, EFS).
La sucesión de ataques se ha producido en varias oleadas desde octubre. La más reciente tuvo lugar durante la noche del 1 al 2 de noviembre y afectó a establecimientos de Bélgica, Estonia, Finlandia, Irlanda, Italia, Luxemburgo, Países Bajos, Portugal y Suecia, según el recuento publicado por Euronews a partir de informaciones de AFP. La Comisión Europea y la Agencia de la Unión Europea para la Ciberseguridad (ENISA) han confirmado que se han registrado incidentes en varios Estados miembros desde el 11 de octubre y que hubo una nueva oleada a comienzos de noviembre.
En Portugal, siete supermercados Intermarché sufrieron incidencias relacionadas con sus sistemas de refrigeración. El Grupo Mosqueteiros confirmó que el ataque habría tenido como objetivo a un proveedor externo encargado de gestionar esos equipos. Según la información trasladada por la Asociación Portuguesa de Empresas de Distribución (APED) a la agencia Lusa, tres de los establecimientos registraron pérdidas de mercancía. La cadena aseguró que la cadena de suministro no se vio afectada y que se mantuvieron las condiciones de seguridad alimentaria.
Te puede interesar: El 65% de las empresas víctimas de ransomware culpa a la IA de su eficacia
La situación también plantea preguntas sobre la seguridad de los sistemas industriales en España. S2GRUPO ha identificado 195 interfaces de supervisión frigorífica accesibles desde Internet en el país: 80 corresponden a Danfoss StoreView y 115 a sistemas XWEB de Copeland/Dixell. La compañía señala que estos equipos presentan características similares a las tecnologías afectadas en los incidentes europeos.
La distribución detectada por S2GRUPO sitúa 53 interfaces en Madrid, 19 en Barcelona y seis en cada una de estas ciudades: Palma, Valencia y Murcia. La compañía también ha localizado cinco en Burgos. Estos datos describen sistemas expuestos a Internet, pero no significan que hayan sido comprometidos ni que exista constancia de ataques contra ellos.
José Miguel Rosell, CEO y cofundador de S2GRUPO, ha advertido de que la exposición detectada en España debe analizarse teniendo en cuenta los antecedentes de ataques contra infraestructuras industriales del país. "A pesar de que no hay atribución confirmada para los ataques de octubre y noviembre, existe un historial documentado de actividad contra infraestructura industrial española que debería activar conversaciones que hoy no están ocurriendo", ha señalado.
El directivo ha relacionado ese historial con los sistemas identificados por la compañía en España. "Las 195 interfaces identificadas en España presentan la misma superficie de exposición explotada en nueve países. El riesgo no es teórico, y España no es simplemente un objetivo potencial. Que grupos con presuntos vínculos prorrusos documenten en sus propios canales ataques previos contra instalaciones en España convierte esta campaña en algo que va más allá de la ciberseguridad industrial", ha afirmado.
La compañía también advierte de que algunos de los sistemas identificados en España están vinculados a un mismo proveedor instalador. Un acceso comprometido a la infraestructura de mantenimiento podría, por tanto, ampliar el alcance de una intrusión a varias instalaciones.
La manipulación de los sistemas de refrigeración
Los incidentes observados muestran dos formas de alterar el funcionamiento de las instalaciones. La primera consiste en modificar las consignas de temperatura desde los paneles de supervisión. La segunda implica activar el ciclo de desescarche, que invierte el funcionamiento del sistema frigorífico para generar calor. Esta operación requiere un mayor conocimiento del proceso industrial.
"Elevar la consigna de temperatura está al alcance de cualquier actor con acceso a un panel expuesto en Internet, sin que sepa nada de refrigeración. Activar el desescarche requiere de un nivel de conocimiento mayor del proceso industrial", ha explicado Óscar Navarro, responsable de Ciberseguridad Industrial de S2GRUPO.
La diferencia entre ambas técnicas tiene implicaciones para la seguridad de las instalaciones. La modificación de la temperatura puede realizarse con un conocimiento limitado del equipo, mientras que la activación del desescarche exige conocer mejor su funcionamiento. Según S2GRUPO, los ataques registrados muestran que se han empleado ambos procedimientos.
La seguridad de los entornos OT, bajo revisión
Los incidentes han puesto el foco en la protección de la tecnología operativa (OT), que controla procesos y equipos físicos en instalaciones industriales y comerciales. A diferencia de los sistemas informáticos corporativos, una intrusión en estos entornos puede modificar directamente el funcionamiento de una instalación y provocar daños materiales, pérdidas de producto o interrupciones de actividad.
Las autoridades europeas han pedido a las organizaciones que revisen la exposición de los sistemas afectados y adopten medidas para reducir los riesgos. El CERT francés ya había advertido en octubre sobre compromisos de controladores remotos de refrigeración de Danfoss, Copeland y Dixell. Entre sus recomendaciones figura retirar las interfaces de gestión de Internet y limitar el acceso a través de redes protegidas.
Por el momento, no se ha confirmado la autoría de los ataques ni que todos los incidentes registrados en Europa respondan a una misma operación. S2GRUPO ha señalado que grupos como Z-Pentest Alliance y NoName057(16) han difundido mensajes relacionados con ataques a estos sistemas, pero esas publicaciones no constituyen una reivindicación formal ni permiten atribuirles la campaña.
La Comisión Europea, ENISA, Europol y las redes europeas de respuesta a incidentes están intercambiando información para seguir la evolución de los casos y coordinar las medidas de protección.