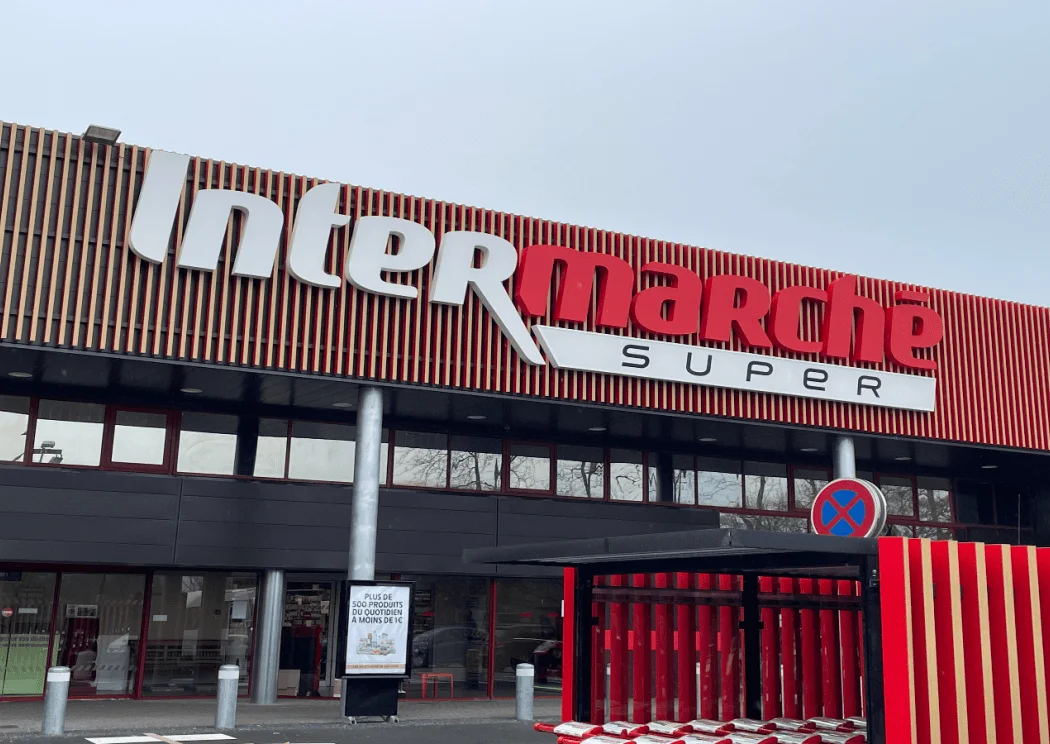
Un ciberataque contra los sistemas de refrigeración de unos 700 supermercados franceses ha puesto el foco en los riesgos de seguridad de los equipos industriales conectados a internet. El incidente, ocurrido durante la noche del 11 al 12 de octubre, obligó a retirar productos frescos y congelados de varios establecimientos después de que los atacantes alteraran el funcionamiento de frigoríficos, congeladores y cámaras de conservación.
El ministro de Finanzas francés, Roland Lescure, ha trasladado la magnitud del incidente al Parlamento y ha asegurado que no representa un riesgo para el suministro de alimentos. Sin embargo, ha advertido de sus implicaciones para la seguridad alimentaria y lo ha calificado de "llamada de atención para todos". Los establecimientos afectados representan una parte de los aproximadamente 10.000 supermercados que operan en Francia.
El ataque se dirigió contra el software de gestión remota de los sistemas de refrigeración suministrado por Danfoss. Según la información facilitada por la compañía, la mayoría de los equipos afectados eran modelos antiguos que ya no reciben actualizaciones de seguridad. En uno de los casos comunicados por una cadena de supermercados, las temperaturas alcanzaron los 50 grados durante unas seis horas, lo que obligó a retirar mercancía.
Te puede intersar: La banca lidera el aumento de los ciberataques en España
La compañía europea de ciberseguridad y ciberseguros Stoïk advierte de que el incidente evidencia los riesgos de los equipos industriales conectados a internet que han quedado fuera de soporte. Estos dispositivos amplían la superficie de ataque de las empresas y pueden provocar interrupciones operativas y pérdidas económicas cuando su seguridad no está actualizada.
Juan Ignacio Ramallo, Country Manager de Stoïk en Iberia, ha señalado que "Este ataque marca un antes y un después: es uno de los primeros ciberataques a gran escala contra el equipamiento de las tiendas que causa daños físicos". El directivo ha advertido de que el acceso se produjo a través de un controlador antiguo, accesible desde internet y sin actualizar, y ha recomendado revisar los equipos de este tipo utilizados por los comercios españoles.
Los equipos industriales también forman parte de la superficie de ataque
El análisis de Stoïk identifica controladores de Danfoss y de Copeland, marca vinculada a Emerson, así como equipos comercializados bajo la marca Dixell. Las empresas de mantenimiento utilizan estos dispositivos para gestionar a distancia los sistemas de refrigeración.
Stoïk ha identificado unos 3.000 equipos Danfoss expuestos a internet en Francia, aproximadamente la mitad de los detectados en todo el mundo. El resto se distribuye por otros países europeos. La exposición de estos dispositivos plantea un problema para las empresas que mantienen instalaciones conectadas sin disponer de actualizaciones de seguridad o de controles adecuados para restringir el acceso remoto.
El incidente tampoco es aislado en el tiempo. En agosto, varios investigadores publicaron vulnerabilidades en este tipo de controladores y, a finales de ese mes, se registraron fallos en los sistemas de refrigeración de una docena de economatos militares en Estados Unidos. Por el momento, no se conoce quién está detrás del ataque a los supermercados franceses ni cómo consiguió acceder a los sistemas.
Entre los afectados figuran comercios independientes, como carnicerías, además de supermercados. Diego Montojo, Suscriptor Ciber de Stoïk en Iberia, ha recordado que muchas tiendas Intermarché y U son de propiedad independiente. "Con producto perecedero y márgenes ajustados, una sola noche sin frío puede acabar con todo el inventario de una tienda", ha explicado. La pérdida de mercancía muestra cómo un incidente tecnológico puede traducirse en un impacto económico inmediato, incluso cuando no afecta directamente al software de gestión empresarial.
Aumentan los ciberincidentes en el comercio
Los datos de Stoïk apuntan a un incremento de los incidentes de ciberseguridad entre las empresas comerciales protegidas por la compañía. Entre mayo y septiembre de 2026, la frecuencia en el comercio mayorista y minorista pasó de 13,5 a 19,7 incidentes por cada 100 empresas protegidas al año, un aumento del 46 %. En el comercio minorista, el indicador subió un 32%, de 14,1 a 18,7.
La comparación con 2025 también refleja una evolución al alza. En el conjunto del comercio, la frecuencia media pasó de 11,4 incidentes por cada 100 empresas en 2025 a 15,4 durante los nueve primeros meses de 2026, un incremento del 35 %. En el comercio minorista, aumentó de 9,5 a 17,3, un 82 % más.
Estas cifras corresponden a la cartera de empresas protegidas analizada por Stoïk y no representan necesariamente la evolución de todo el sector comercial. Aun así, ofrecen una referencia sobre la tendencia observada por la compañía entre sus clientes.
Cómo reducir el riesgo en los sistemas conectados
Stoïk recomienda desconectar temporalmente la monitorización remota de los sistemas de refrigeración cuando exista un riesgo inmediato y comprobar manualmente las temperaturas hasta que los equipos estén protegidos.
A medio plazo, las empresas deberían inventariar los dispositivos conectados a internet, aislar los controladores industriales detrás de un cortafuegos y evitar que sean accesibles directamente desde la red pública. También aconseja actualizar el software y el firmware de los equipos que todavía cuentan con soporte y planificar la sustitución de los que ya no reciben parches de seguridad.
Las medidas incluyen cambiar las contraseñas predeterminadas, activar la autenticación de doble factor y canalizar el acceso de los proveedores de mantenimiento mediante un punto de entrada seguro y monitorizado. La compañía recomienda asimismo mantener copias de seguridad desconectadas de la red, vigilar los sistemas durante las noches y los fines de semana y definir procedimientos de respuesta para las incidencias.
Para las empresas del sector retail, el caso francés pone de relieve la relación entre ciberseguridad y continuidad del negocio. La protección de los sistemas de gestión debe contemplar también los equipos conectados que controlan instalaciones físicas, especialmente cuando un fallo puede detener la actividad o provocar la pérdida de mercancía.