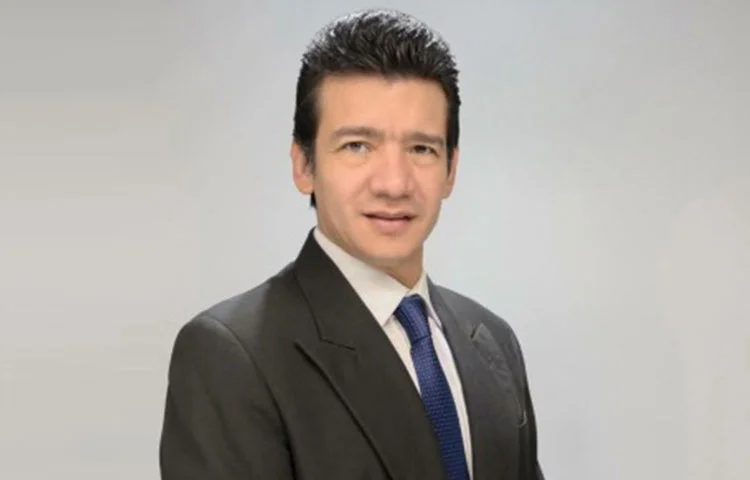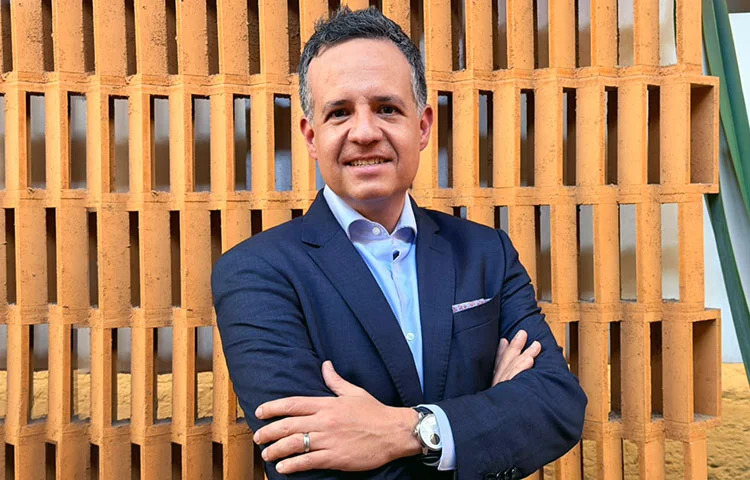
Luis Isselin, Country Manager de Proofpoint México. Foto: Karina Rodríguez para Portal ERP.
De acuerdo con la edición 2026 del reporte 'Voice of the CISO' de Proofpoint, los Chief Information Security Officer (CISO) en México se encuentran en una paradoja impulsada por el aumento en el uso de la Inteligencia Artificial (IA) en las organizaciones: si bien la resiliencia aumenta, el 90% reportó que no cuentan con presupuesto adicional para hacer frente a esta nueva brecha de ciberseguridad.
La adopción acelerada de la IA y el uso creciente de asistentes autónomos en los entornos corporativos han transformado drásticamente la agenda directiva, redefiniendo el papel del CISO, el cual ha pasado de una gestión de riesgos puramente técnicos hacia un mandato estratégico de negocio.
De acuerdo con el estudio, estos líderes empresariales enfrentan una importante paradoja: mientras la confianza operativa y la alineación con los Consejos de Administración (Board of Directors) alcanzan niveles récord, el riesgo derivado del factor humano y la falta de recursos proporcionales imponen una tensión inédita sobre los ejecutivos de seguridad.
A pesar de que la IA se ha consolidado como un motor de productividad en áreas como finanzas, legal y marketing, su despliegue seguro exige inversiones defensivas que no se están materializando en los presupuestos corporativos: prácticamente la totalidad de los CISOs reconoce que la prioridad no es restringir la tecnología, sino garantizar su uso seguro bajo políticas corporativas claras. En México, el 90% de los CISOs encuestados considera prioritario el uso seguro de la IA.
A nivel global, el 79% de los CISOs afirma que debe gestionar los nuevos riesgos cibernéticos derivados de la IA sin contar con un presupuesto adicional o proporcional, mientras que en México esta cifra aumenta al 90%, superando por 11 puntos porcentuales el promedio internacional.
"No puedes atender el reto de la ciberseguridad de IA sin tener más recursos. El consejo directivo se no solo debe destinar presupuesto a la implementación de más IA, sino también a la parte correspondiente con la protección de este nueva tecnología, para poder implementarla de manera segura", destacó Luis Isselin, Country Manager de Proofpoint México.
¿Qué soluciones ERP lideran en cada sector industrial? ¿Cómo se distribuye la demanda en el país? Descubre los resultados de la primera encuesta "Panorama del Mercado de Software y Gestión en México".
El análisis evidencia una mayor concientización directiva ante la fuga de información sensible a través de modelos de lenguaje públicos y asistentes corporativos.
El factor humano sigue siendo la principal brecha de ataque
Durante años, los CISO alrededor del mundo ha considerado al factor humano como el mayor reto de ciberseguridad, ya sea por errores o acciones malintencionadas. Sin embargo, hoy las mayores amenazas provienen de la interacción sin control de los propios colaboradores con la información interna y las herramientas de IA y SaaS.
El informe de Proofpoint señala que el 70% de los CISOs en México identifica el factor humano como la vulnerabilidad más crítica para la organización. Además, el 92% vincula la pérdida de datos directamente con la salida de empleados de la empresa.
Proofpoint clasifica los perfiles de riesgo interno en tres categorías clave:
El colaborador malicioso: Empleados insatisfechos o en proceso de salida que buscan filtrar carteras de clientes, contratos o propiedad intelectual, con toda la intención de dañar a la organización u obtener un beneficio propio.
El colaborador descuidado (por ignorancia): Personal sin una correcta cultura de higiene digital que comparte datos confidenciales en plataformas públicas o comete errores de configuración sin dolo, pero impactando en la fuga de información.
El colaborador comprometido: Empleados cuyas credenciales o accesos han sido tomados por terceros o sometidos a extorsión externa.
Asimismo, ha emergido un nuevo vector de ataque: el prompt injection, el cual no solo busca atacar a las personas, sino a sus agentes autónomos. Los atacantes ocultan instrucciones maliciosas para que, al momento en que un agente de IA procese la información, ejecute órdenes no autorizadas utilizando los permisos y credenciales asignados al usuario.
Ciberseguridad toma mayor relevancia ante el Consejo de Administración
A pesar de las presiones presupuestales y operativas, la comunicación entre la alta dirección y la estructura de seguridad está mostrando avances. El 93% de los CISOs en México afirma que el Consejo Directivo se encuentra alienado con las prioridades de ciberseguridad (frente al 79% del año anterior).
Este avance responde a la capacidad del CISO moderno para traducir las métricas técnicas a un lenguaje de riesgo de negocio, como la valuación de la empresa, la continuidad de operaciones y el impacto reputacional.
Sin embargo, el desgaste ejecutivo se mantiene alto: 68% de los CISOs considera que las expectativas sobre su rol siguen siendo excesivas. En respuesta a esto, el 93% coincide en que los Consejos de Administración deberían exigir experiencia técnica o en ciberseguridad entre sus miembros para tomar decisiones estratégicas mejor fundamentadas.
"El CISO que era un perfil técnico se ha conectado con el Board que es un perfil de negocios. Esta adaptación es lo que responde a por qué vemos que los CISOs perciben que los Consejos Directivos están cada vez más alineados a la importancia que tiene la ciberseguridad.", agregó Luis Isselin.
Recomendaciones estratégicas para el CISO
Para cerrar la brecha entre la adopción tecnológica y la protección de activos críticos, los especialistas recomiendan a los Consejos Directivos y CISO priorizar cuatro ejes de gobierno digital:
Visibilidad de datos y Shadow AI: Identificar en dónde residen los datos sensibles (estructurados y no estructurados) y auditar las herramientas de IA no autorizadas que están utilizando los colaboradores.
Principio de Mínimo Privilegio sobre Asistentes de IA: Restringir las matrices de acceso a la información antes de implementar integraciones de IA, evitando que consultas simples expongan nóminas o contratos confidenciales a usuarios no autorizados.
Cultura e Higiene Digital: Complementar las soluciones defensivas con programas continuos de concientización y simulación de amenazas orientados a mitigar el Insider Risk.
Presupuesto Proporcional al Riesgo: Equiparar los fondos destinados a proyectos de innovación e IA con sus respectivas partidas de ciberseguridad e ingeniería de control.
El 'Voice of the CISO 2026' de Proofpoint evaluó la postura de seguridad de 1,600 responsables de ciberseguridad en 16 países, con una muestra representativa de 100 CISOs en México.