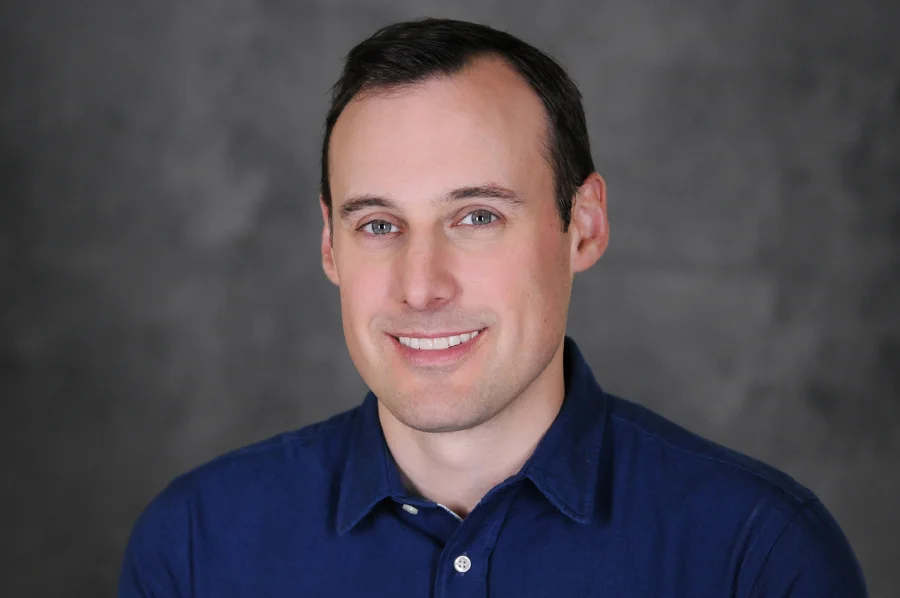
Ryan Kalember, CSO de Proofpoint.
Las detecciones de phishing en Europa se multiplicaron por 4,5 en términos interanuales, frente al incremento de 1,5 registrado a escala mundial. Así lo recoge un nuevo estudio de Proofpoint, que analiza la evolución de las amenazas dirigidas a organizaciones europeas y advierte de una mayor actividad contra cuentas de usuario, servicios en la nube e infraestructuras de inteligencia artificial.
La investigación también encontró indicios de que los atacantes habían comprometido al 64% de las organizaciones europeas que fueron objeto de ataques dirigidos contra entornos cloud. Estas operaciones recurren a técnicas como el phishing y el secuestro de sesiones para acceder a cuentas y usuarios concretos, en lugar de lanzar ataques indiscriminados.
Ryan Kalember, CSO de Proofpoint, ha señalado que los ciberdelincuentes están ampliando sus objetivos hacia la infraestructura de IA. "A medida que las personas y la IA colaboran cada vez más y acceden a los mismos sistemas y datos confidenciales, las organizaciones necesitan un enfoque de seguridad más integral", ha advertido.
Te puede interesar: El 65% de las empresas víctimas de ransomware culpa a la IA de su eficacia
El informe apunta también a una mayor interacción de los usuarios europeos con los mensajes maliciosos. Según los datos de Proofpoint, los destinatarios hicieron clic en 8,3 de cada 100 mensajes de phishing recibidos, frente a dos de cada 100 en el conjunto mundial.
La actividad de grupos vinculados a Estados también está cambiando. Los investigadores detectan una expansión de operaciones de espionaje procedentes del sur de Asia hacia Europa occidental, mientras que los grupos relacionados con Rusia y China continúan adaptando sus técnicas.
La nube y las aplicaciones de inteligencia artificial constituyen otro foco de riesgo. Proofpoint ha identificado más de 188.000 aplicaciones con IA conectadas mediante sistemas de autenticación y OAuth. Asimismo, la proporción de sensores europeos afectados por ataques dirigidos contra tecnologías de IA de código abierto se multiplicó por 4,6 entre dos periodos consecutivos de 90 días.
Amenazas específicas en sanidad, logística y servicios
El estudio identifica diferencias en los ataques según el sector. En las organizaciones europeas de hostelería y ocio, el malware representa el 21% de las amenazas detectadas, casi el doble de la proporción mundial.
En el ámbito sanitario europeo, el phishing de devolución de llamada aumentó un 257% interanual y las detecciones de malware crecieron un 84%. En transporte y logística, los investigadores advierten de campañas dirigidas que pueden facilitar el robo de mercancías.
Proofpoint también señala ataques contra inversores y consumidores mediante intentos de apropiación de cuentas financieras y suplantación de organizaciones de confianza. Entre los ejemplos identificados figura la falsificación de comunicaciones del sistema nacional de seguro de salud de Francia.
Los resultados apuntan a una ampliación de la superficie de ataque a medida que las organizaciones conectan personas, aplicaciones, datos y agentes de IA. Proofpoint advierte de que esta evolución exige revisar la protección de las identidades y los accesos, también en los nuevos entornos de trabajo basados en inteligencia artificial.