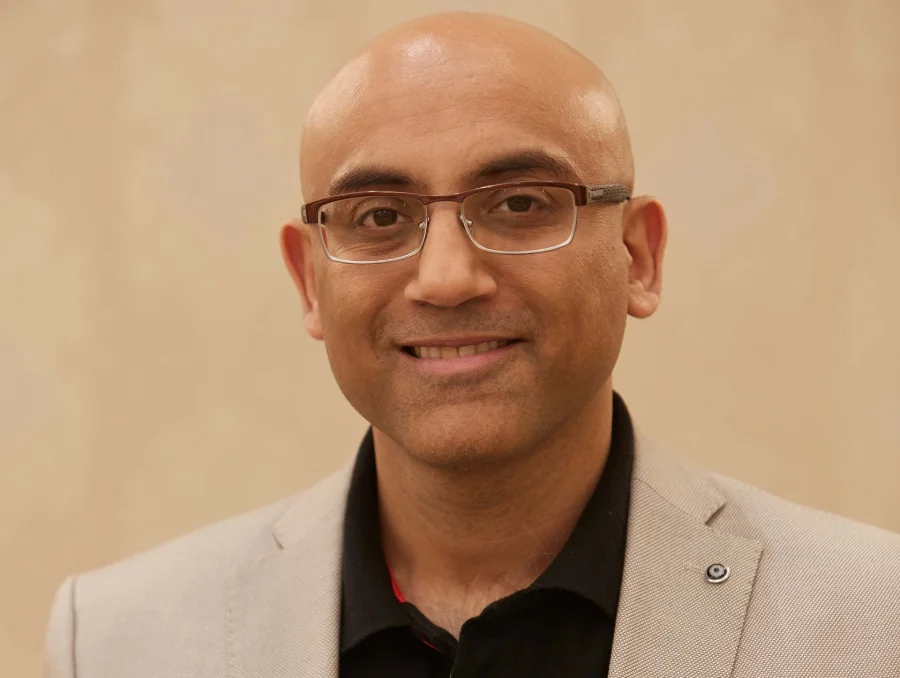
Sridhar Iyengar, director general de Zoho en Europa.
El 2 de agosto de 2026 marcó un punto de inflexión en la forma en que las organizaciones europeas gestionan la inteligencia artificial. A medida que la Ley de Inteligencia Artificial de la Unión Europea entra en una nueva fase de aplicación, el reto deja de centrarse únicamente en adoptar herramientas de IA y pasa a exigir una mayor supervisión sobre cómo se utilizan, qué datos procesan y quién asume la responsabilidad sobre ellas. En este contexto, uno de los riesgos más difíciles de controlar no procede necesariamente de la tecnología desplegada formalmente por la empresa, sino del creciente uso de herramientas no autorizadas y cuentas personales: la denominada Shadow AI o IA en la sombra.
El riesgo de la iniciativa individual
Es habitual que la urgencia operativa lleve a los profesionales a utilizar herramientas de IA no autorizadas o cuentas personales para resumir documentos, preparar informes o revisar documentación. Sin embargo, las consecuencias legales de estas acciones individuales recaen directamente sobre la organización. La introducción de información confidencial en plataformas públicas puede provocar brechas de protección de datos, incumplimientos de compromisos contractuales de confidencialidad y la pérdida de secretos comerciales.
Ante autoridades reguladoras o en procedimientos judiciales, las empresas no pueden eximirse simplemente alegando que el uso de un sistema no autorizado fue una iniciativa exclusiva de un empleado. Las organizaciones necesitan poder demostrar qué datos se han cargado o procesado, qué herramientas se han utilizado y si información sensible puede haber sido empleada para entrenar modelos externos. La falta de visibilidad inherente a la Shadow AI puede dejar a la empresa significativamente expuesta durante auditorías, inspecciones o litigios.
La realidad del mercado español
Los indicadores del Observatorio Nacional de Tecnología y Sociedad (ONTSI / Red.es) muestran que la incertidumbre jurídica y el temor a infringir las normas de protección de datos representan el principal obstáculo para la adopción de la IA para el 55,2% de las organizaciones, seguidos de la falta de formación interna y de conocimientos técnicos. En este escenario, la trazabilidad, la transparencia y el control sobre cómo se procesa la información se están convirtiendo en elementos centrales de la gobernanza de la IA.
Esta preocupación también se refleja en el Estudio sobre Salud Digital de Zoho 2026, según el cual el 86% de las organizaciones europeas considera importante la soberanía de los datos a la hora de adquirir tecnología, mientras que el 75% preferiría que sus datos no se almacenaran en otro país. Estos resultados ponen de manifiesto hasta qué punto el control sobre los datos y su tratamiento se está convirtiendo en un criterio cada vez más relevante en las decisiones tecnológicas de las empresas.
Sanciones administrativas y costes operativos
El incumplimiento también tiene una dimensión financiera significativa, ya que la AI Act contempla sanciones sustanciales en función de la naturaleza de la infracción y del papel de la organización. En los casos más graves, incurrir en prácticas prohibidas en virtud del Artículo 5 (como la manipulación deliberada del comportamiento humano) puede acarrear multas de hasta 35 millones de euros o el 7% de la facturación global anual. Otras infracciones de las obligaciones aplicables, incluidas determinadas exigencias de transparencia, pueden conllevar sanciones de hasta 15 millones de euros o el 3% de la facturación global anual.
A las posibles sanciones regulatorias se suma el impacto económico derivado de los fallos de trazabilidad. Confiar en los resultados de modelos públicos no verificados puede provocar pérdidas financieras directas como consecuencia de sesgos o inexactitudes. Un ejemplo especialmente sensible se produce cuando una IA genera un borrador de contrato que omite cláusulas esenciales, como la limitación de responsabilidad, exponiendo a la empresa a riesgos imprevistos.
Construir un marco eficaz de gobernanza de la IA
Para responder a unos requisitos regulatorios en evolución, las empresas necesitan dejar atrás la improvisación y establecer un modelo claro de gobernanza corporativa. Un buen punto de partida consiste en crear un inventario exhaustivo de las soluciones de IA utilizadas en la organización. Este debería incluir el proveedor, la herramienta, su finalidad operativa, el departamento responsable, la categoría de riesgo aplicable en el marco de la AI Act, los perfiles de usuario y el tipo de datos procesados. Con esta radiografía interna, las organizaciones pueden llevar a cabo las evaluaciones de riesgo correspondientes, especialmente en sistemas utilizados en ámbitos sensibles como la contratación de personal o la evaluación de solvencia.
Una vez mapeado el entorno tecnológico, las organizaciones deberían establecer una estructura clara de responsabilidades, definiendo qué equipos o funciones responden de la selección, despliegue, mantenimiento y supervisión de cada plataforma. En paralelo, las empresas deberían fijar directrices claras sobre el uso de la IA en toda la plantilla y asegurarse de que los empleados entienden cómo pueden utilizarse las herramientas aprobadas. Estas directrices deberían especificar qué aplicaciones están autorizadas, qué información corporativa puede procesarse mediante servicios externos y en qué situaciones es necesaria la supervisión humana. Dada la complejidad de la clasificación de riesgos y de las políticas internas de IA, los equipos de cumplimiento deberían participar estrechamente, mientras que las organizaciones deberían recurrir a asesoramiento legal especializado cuando surjan cuestiones regulatorias específicas.
Por último, una gobernanza eficaz de la IA también debería extenderse a la cadena de suministro tecnológico. Las empresas deberían revisar los términos contractuales de los proveedores de IA para comprender cómo se procesan, almacenan y pueden utilizarse los datos corporativos y de clientes por parte de terceros. Esto incluye conocer qué documentación técnica y capacidades de auditoría puede proporcionar cada proveedor, así como si los datos corporativos pueden excluirse del entrenamiento de modelos de terceros. Estas consideraciones resultan especialmente relevantes para proteger la propiedad intelectual, la información confidencial y los secretos comerciales.
El ecosistema SaaS como marco de gobernanza
La IA empresarial está dejando de limitarse a herramientas independientes y chatbots para integrarse cada vez más en plataformas esenciales para el negocio, como los sistemas CRM y otras soluciones de gestión. En este contexto, un entorno unificado de Software como Servicio (SaaS) puede ofrecer un marco de gobernanza más manejable al aportar una mayor coherencia en los controles de acceso, los flujos de datos y la seguridad frente a un panorama fragmentado de herramientas aisladas. A la hora de evaluar proveedores tecnológicos, las organizaciones deberían considerar cómo se procesan los datos de los clientes, qué controles tienen los administradores sobre su uso y si esa información puede utilizarse para entrenar modelos de terceros.
En definitiva, la proliferación de la Shadow AI demuestra hasta qué punto la adopción tecnológica puede avanzar más rápido que la capacidad de una organización para establecer controles eficaces. La AI Act pone un mayor énfasis en principios como la auditabilidad, la rendición de cuentas y la transparencia, pero estos no deberían contemplarse únicamente desde la perspectiva del cumplimiento regulatorio. Disponer de una mayor visibilidad sobre cómo se utiliza la IA, qué datos procesa y quién es responsable de ella también puede reforzar la confianza de clientes y empleados. Las organizaciones que adopten un enfoque integral de la gobernanza de la IA (alineando seguridad, controles de acceso, transparencia y cumplimiento regulatorio) estarán mejor posicionadas para gestionar el riesgo y, al mismo tiempo, generar una mayor confianza en el uso de estas tecnologías.